حملات سایبری به سوپرمارکتهای اروپا
موج دوم حملات سایبری به سوپرمارکتهای اروپایی، سامانههای کنترل یخچالها و فریزرها را هدف قرار داده و موجب افزایش شدید دما و از بین رفتن مقادیر زیادی مواد غذایی در فروشگاههای هشت کشور شده است. این حملات، خردهفروشان را به بازنگری در زیرساختهای ارتباطی و امنیتی خود واداشته است.
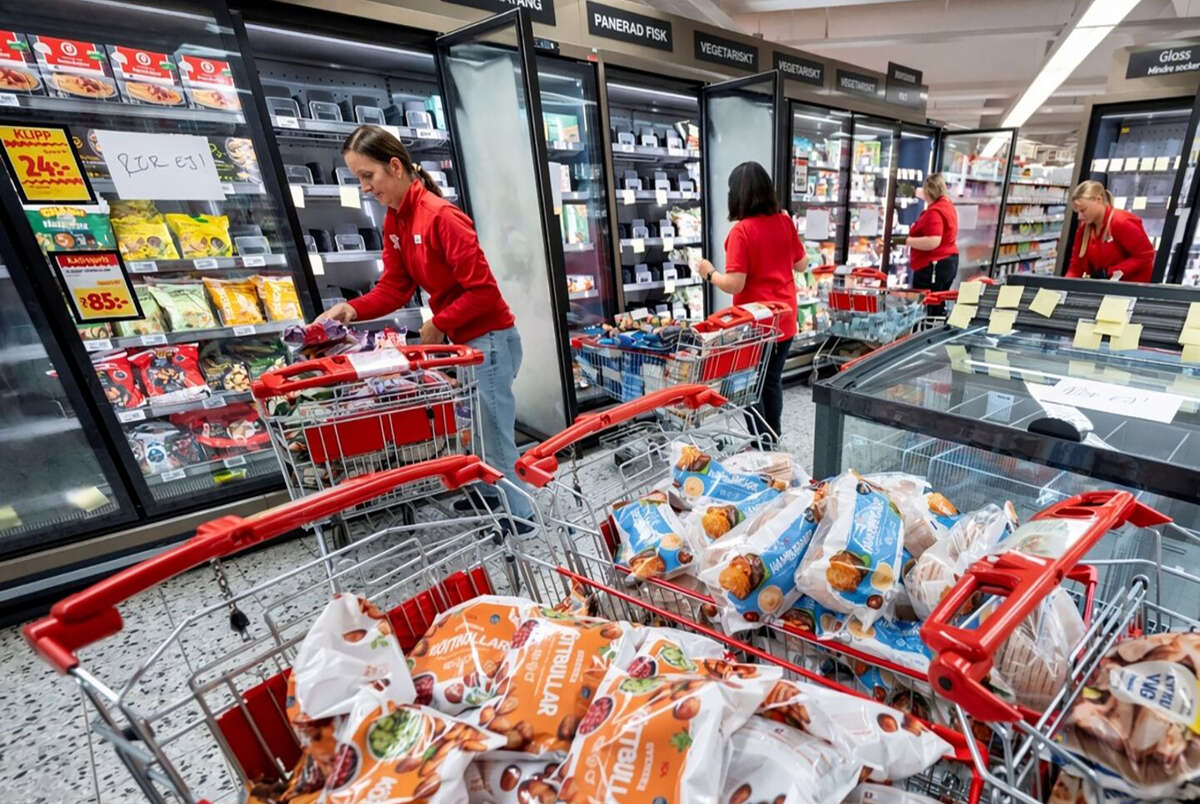
به گزارش اکونگار به نقل از شبکه خبری فناوری نوین،حملات اخیر مشابه حملهای است که سه هفته پیش در فرانسه رخ داد و طی آن سامانههای سرمایشی سوپرمارکتها هدف قرار گرفتند. در پی این حملات، فروشگاههای آسیبدیده ناچار به دور ریختن حجم زیادی از مواد غذایی شدند.
در سوئد، فروشگاههای زنجیرهای کوآپ اعلام کردهاند که برای افزایش امنیت ارتباطات، سامانههای خود را از مودمهای ۴G به مودمهای جدید مبتنی بر شبکه ۵G منتقل میکنند. فرانسه نیز پس از حمله قبلی به سوپرمارکتهای این کشور، فرایند مشابهی را آغاز کرده است.
بر اساس این گزارش، هفت فروشگاه هدف حمله اکنون با دریافت پشتیبانی دوباره فعال شدهاند، اما سامانههای سرمایشی آنها همچنان به اینترنت متصل نیستند.
شرکت دانفوس (Danfoss)، تأمینکننده نرمافزارهای مورد استفاده در این سامانهها که محصولاتش بار دیگر هدف حملات قرار گرفتهاند، اعلام کرده است طی سه هفته گذشته با مشتریان خود برای مدیریت شرایط در ارتباط بوده و توصیه کرده است سامانههای کنترل سرمایشی بهطور مستقیم به اینترنت متصل نباشند.
یکی از کارشناسان امنیت سایبری مؤسسه دلویت نیز با تأکید بر ضرورت اقدام فوری خردهفروشان گفت: فروشگاهها باید آسیبپذیری کنترلکنندههای یخچال و فریزر را بررسی کنند، از وضعیت اتصال آنها به اینترنت اطمینان یابند و بهروزرسانیهای امنیتی و پشتیبانی تولیدکنندگان را دریافت کنند.
وی افزود: در صورتی که وضعیت امنیتی این تجهیزات مشخص نیست، باید آنها را در کوتاهترین زمان از اینترنت جدا کرد. این اقدام مشکل را بهطور کامل برطرف نمیکند، اما با ایزوله کردن سامانهها، مانع تأثیرگذاری حملات سایبری بر آنها میشود.